2026-10-31
容器平台选型指南:开云K8s增强版与传统方案的关键差异
本文对比开云自研容器平台与主流开源Kubernetes方案在运维效率、资源利用率和安全隔离上的差异,结合某零售企业迁移实例,为企业容器平台选型提供参考。
本文面向初次接触开云平台的IT决策者,解析其整体架构、核心模块(计算、存储、网络、安全)及与传统IT架构的差异,帮助快速建立认知框架。
对于初次接触开云平台的IT决策者,最需要先理解的是:开云并非简单的虚拟化资源池,而是一套面向企业级场景设计的云原生操作系统。它把计算、存储、网络、安全四大基础模块以API为中心重新组织,让基础设施从“设备清单”变成“可编程的服务目录”。这种设计直接回应了传统IT架构中资源利用率低、交付周期长、运维依赖人工的三大痛点。
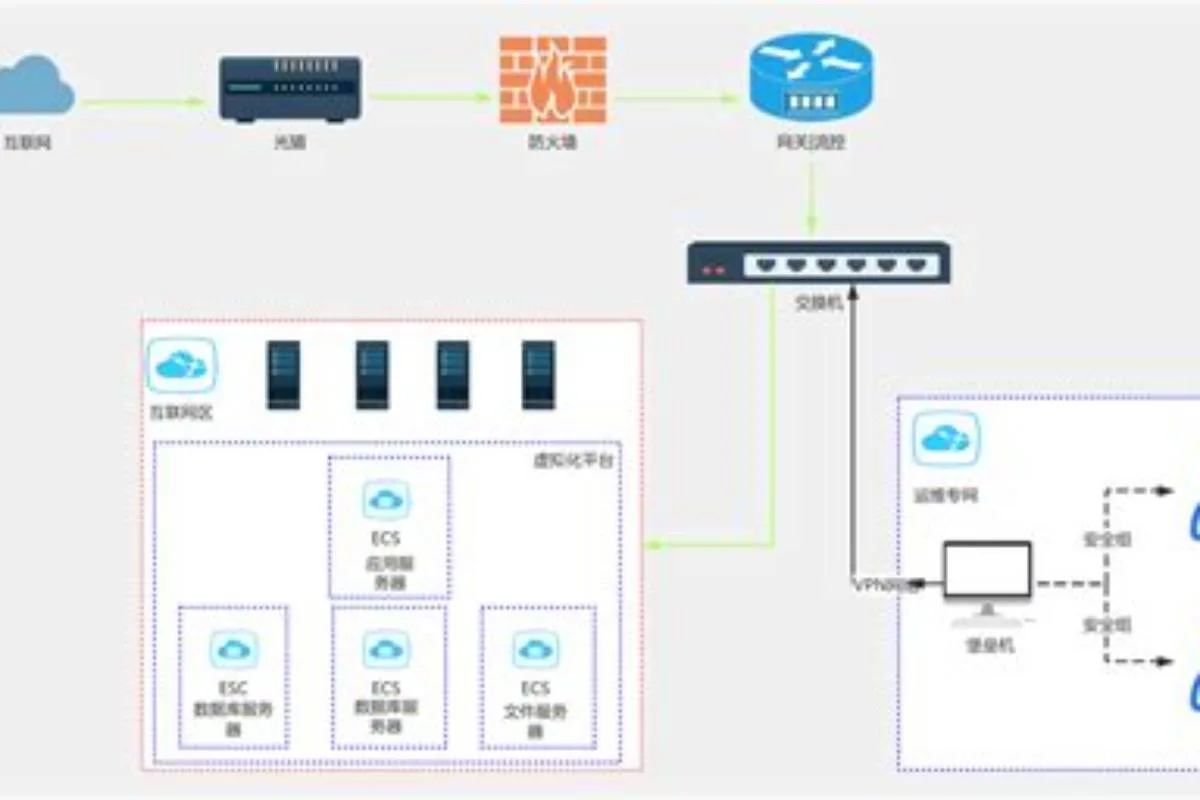
开云的整体架构分为三层:底层是软件定义的基础设施层,中间是核心服务层(计算、存储、网络、安全),顶层是统一管理面与开放API。与传统架构相比,开云从第一天起就按多租户、弹性伸缩、故障域隔离来设计,而非事后打补丁。例如,计算模块支持裸机、虚拟机、容器三种粒度,存储模块同时提供块、文件、对象三种接口,网络模块内置微分段能力,安全模块则与身份体系深度绑定。
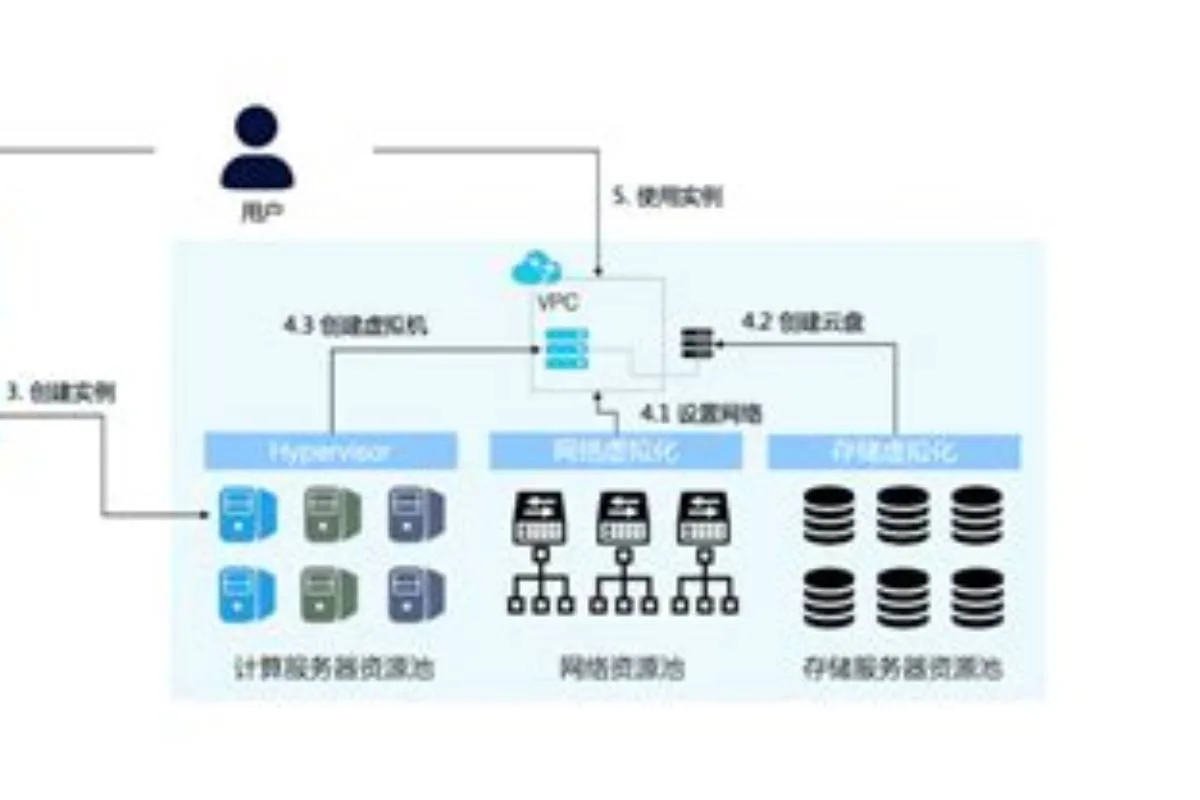
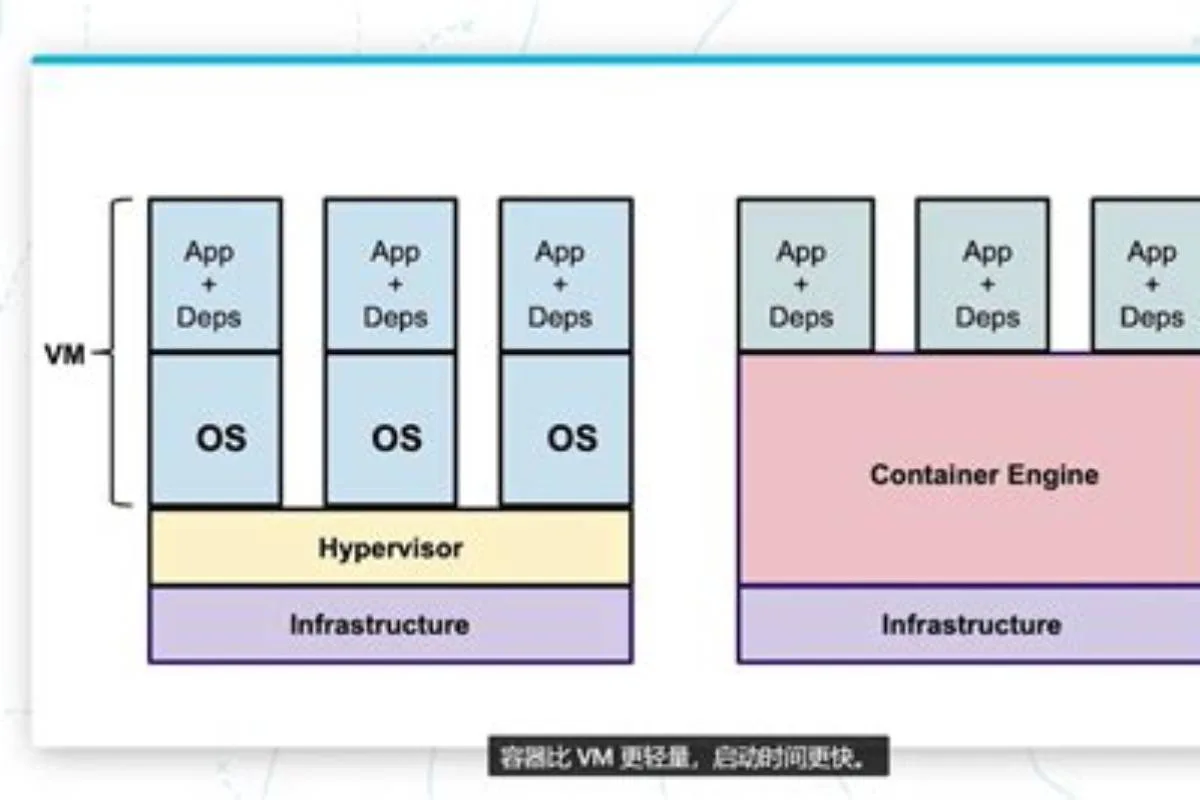
开云的计算模块以“算力资源池”为抽象单位,支持在同一集群内混合部署虚拟机、容器和裸机工作负载。对于传统企业,这意味着可以逐步将老旧应用从虚拟机迁移到容器,而无需一次性重构。平台内置的调度器基于实际资源水位和业务优先级进行智能分配,而非简单的轮询或手动指定。
一个典型场景是:某制造企业将ERP系统运行在虚拟机上,同时将新开发的IoT数据分析任务以容器方式部署,两者共享同一批物理服务器,但通过cgroup和namespace实现资源隔离。开云还提供GPU直通和MIG切片功能,为AI训练任务提供灵活的算力切分,避免GPU资源浪费。与传统架构相比,计算资源的交付时间从天级缩短到分钟级,利用率从平均15%提升到50%以上。
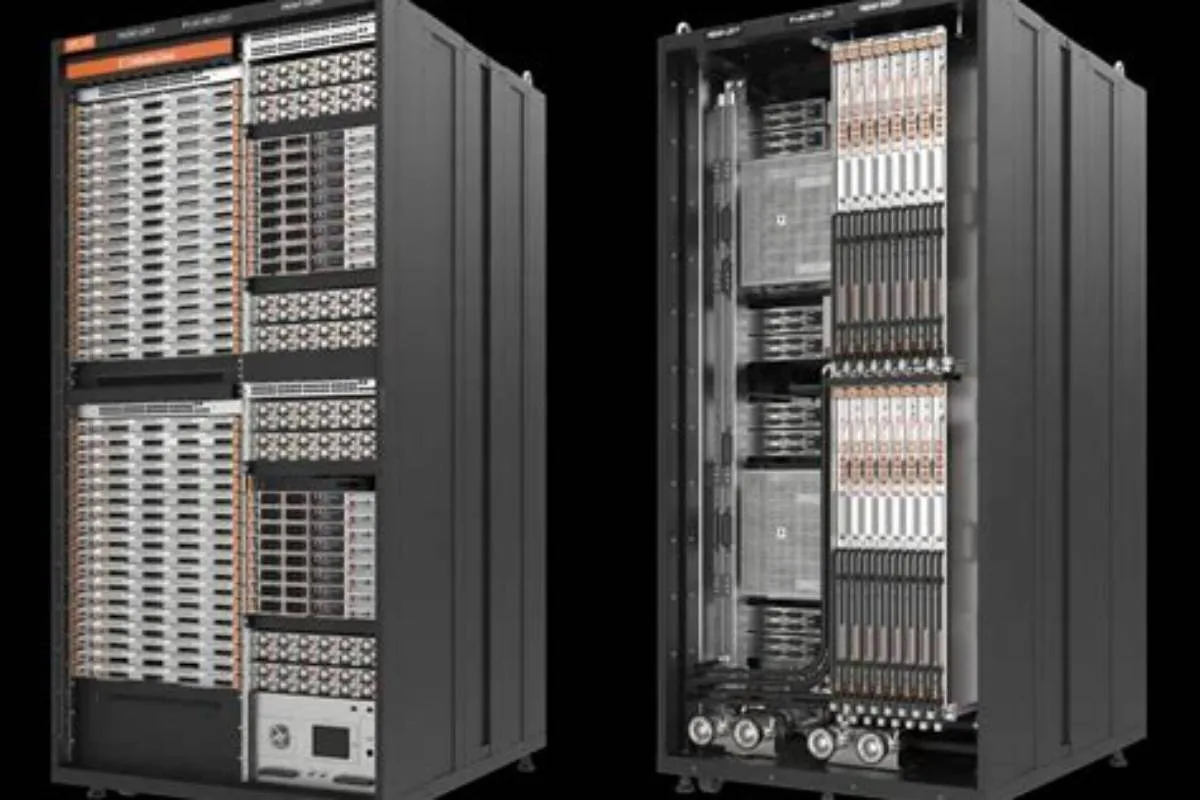
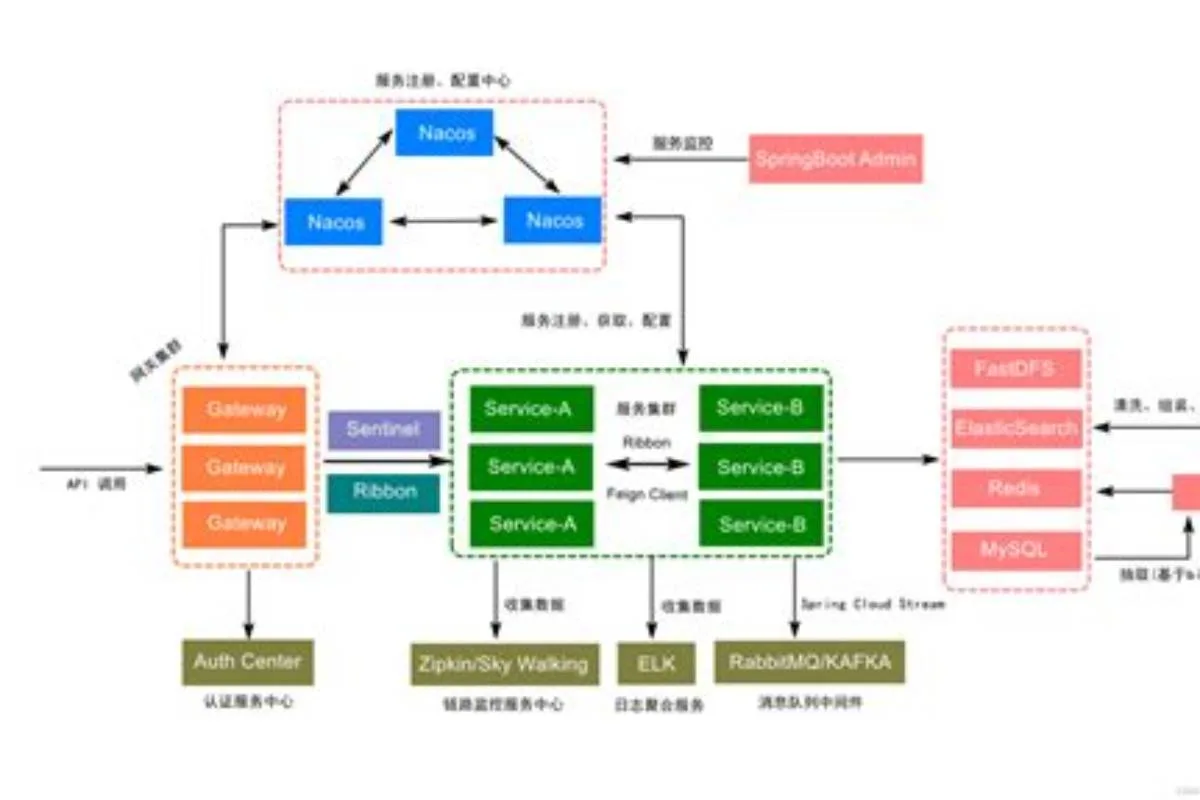
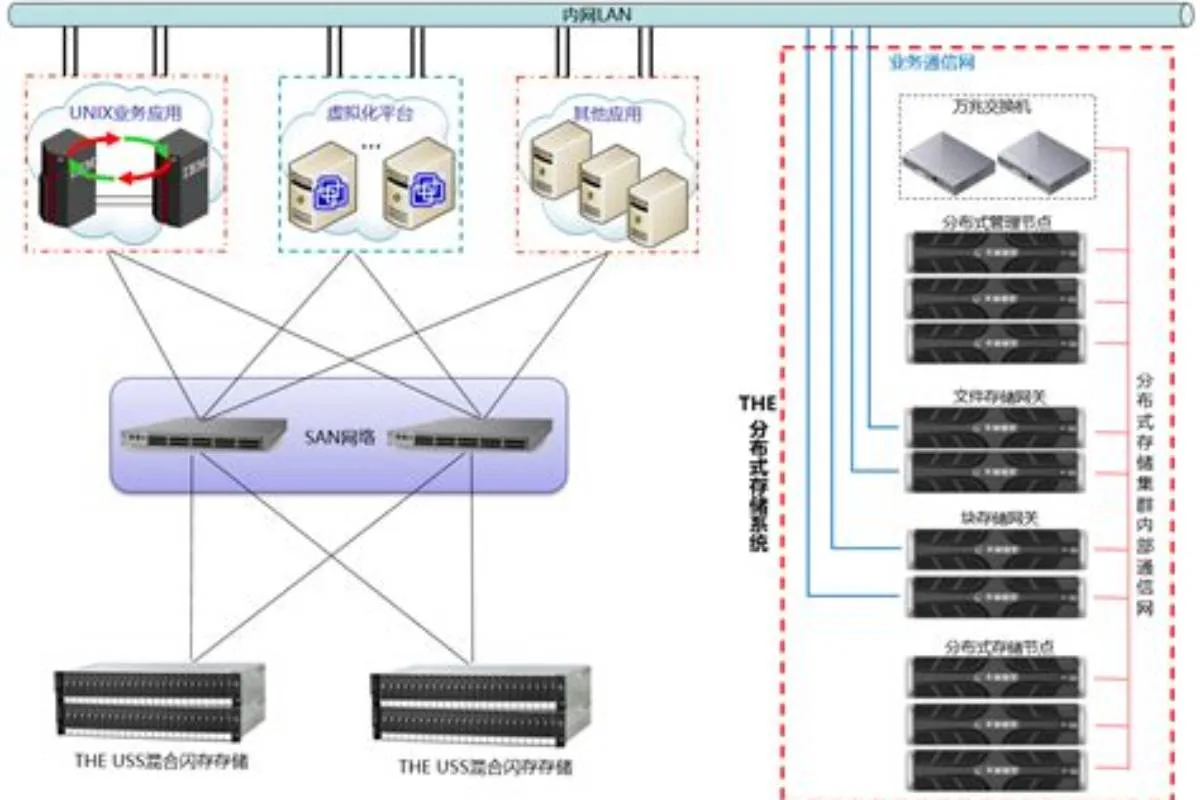
存储是传统IT架构中最容易形成孤岛的领域——SAN、NAS、对象存储各自为政,数据迁移和容灾都极为复杂。开云存储模块采用统一数据平面设计,通过分布式存储引擎同时提供块、文件、对象三种访问协议,底层数据自动分片、多副本冗余,并支持跨可用区容灾。
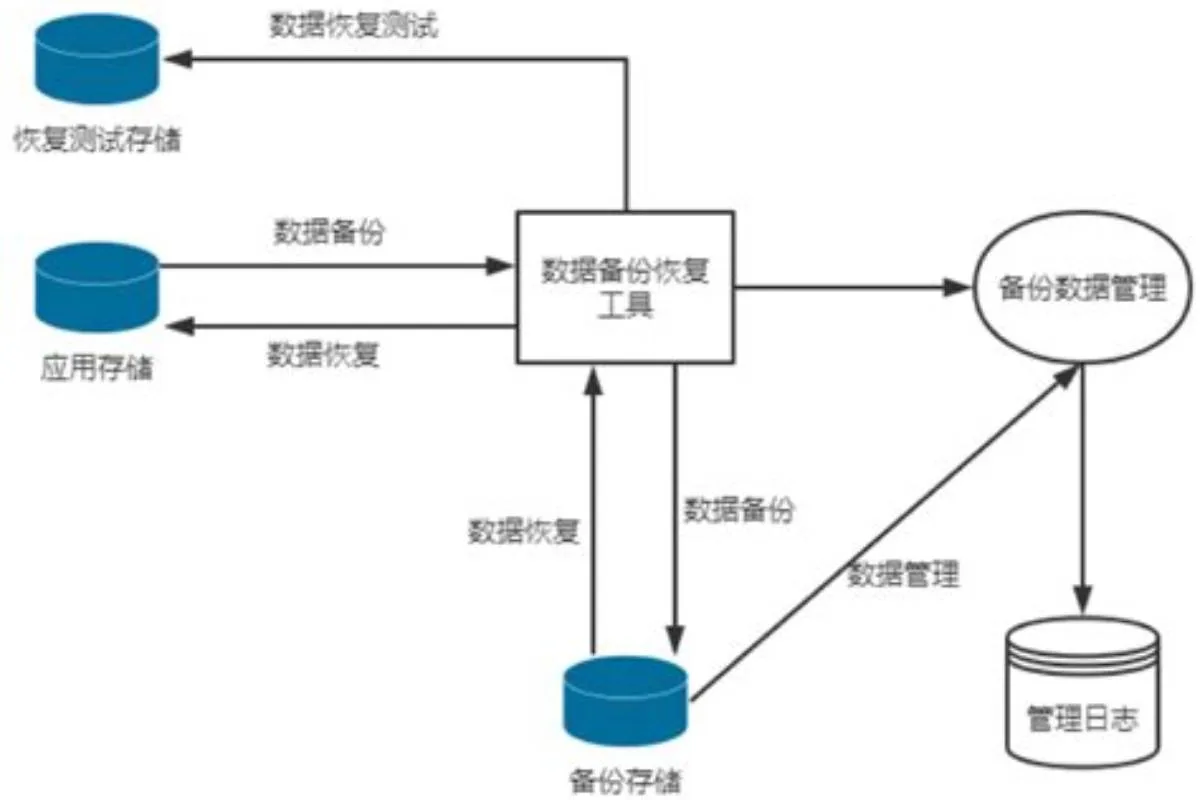
对于数据库这类对延迟敏感的应用,开云提供高性能SSD缓存和RDMA网络支持,单卷IOPS可达百万级;对于海量非结构化数据,对象存储接口兼容S3协议,方便与现有工具链集成。更重要的是,开云存储内置快照、克隆和跨区域复制功能,备份策略可细粒度到卷级别,RPO可配置为秒级。某金融客户利用该能力将备份窗口从8小时压缩到15分钟,恢复演练从季度一次提升到每月一次。
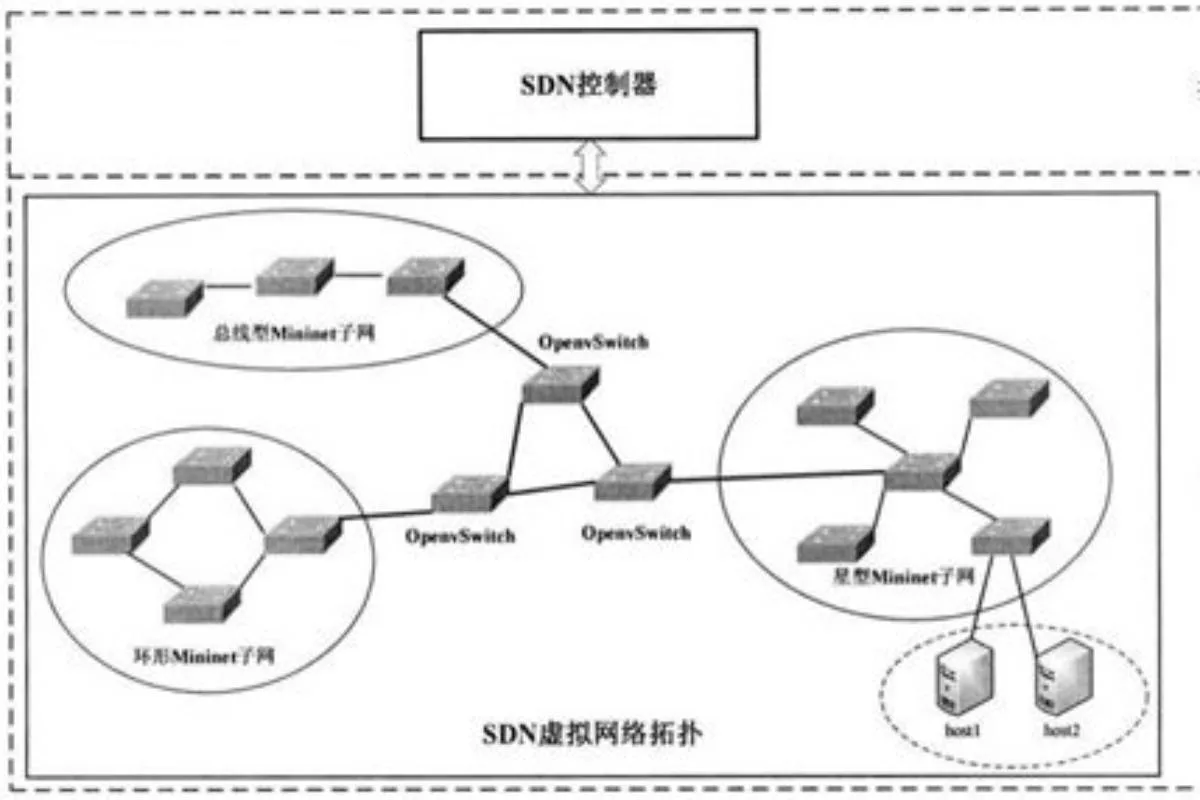
传统网络依赖物理交换机、防火墙和VLAN划分,配置变更往往需要数天甚至数周。开云网络模块基于SDN架构,所有网络策略通过控制器统一下发,支持VPC、子网、负载均衡、NAT网关等组件按需创建。更关键的是,开云内置微分段能力,可以在主机或容器级别设置安全策略,实现东西向流量的精细管控。
例如,某零售企业将应用拆分为多个微服务,通过开云网络策略仅允许特定服务间通信,即使某个容器被攻破,攻击面也被限制在极小范围内。此外,开云网络模块支持多租户隔离,每个租户拥有独立的虚拟网络空间,互不可见,满足等保合规要求。与传统架构相比,网络配置变更从以天计变为以分钟计,故障排查从依赖命令行逐跳检查变为可视化流量分析。
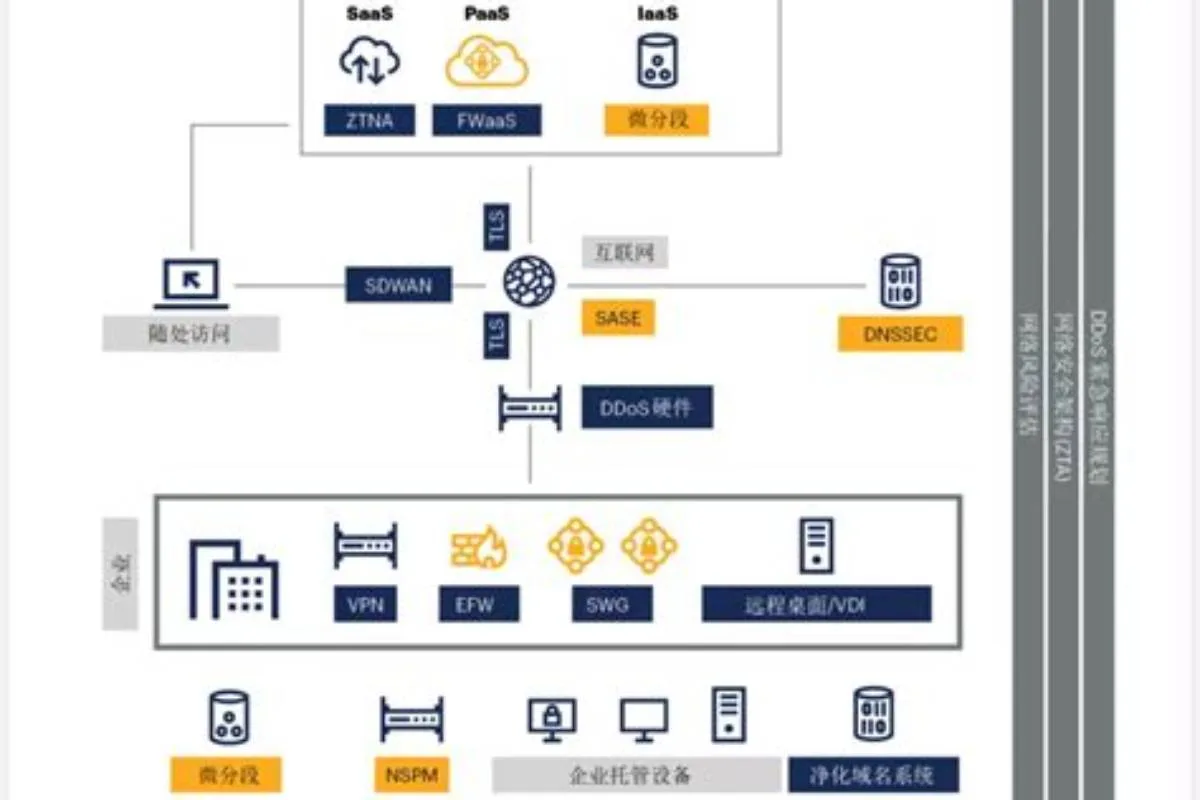
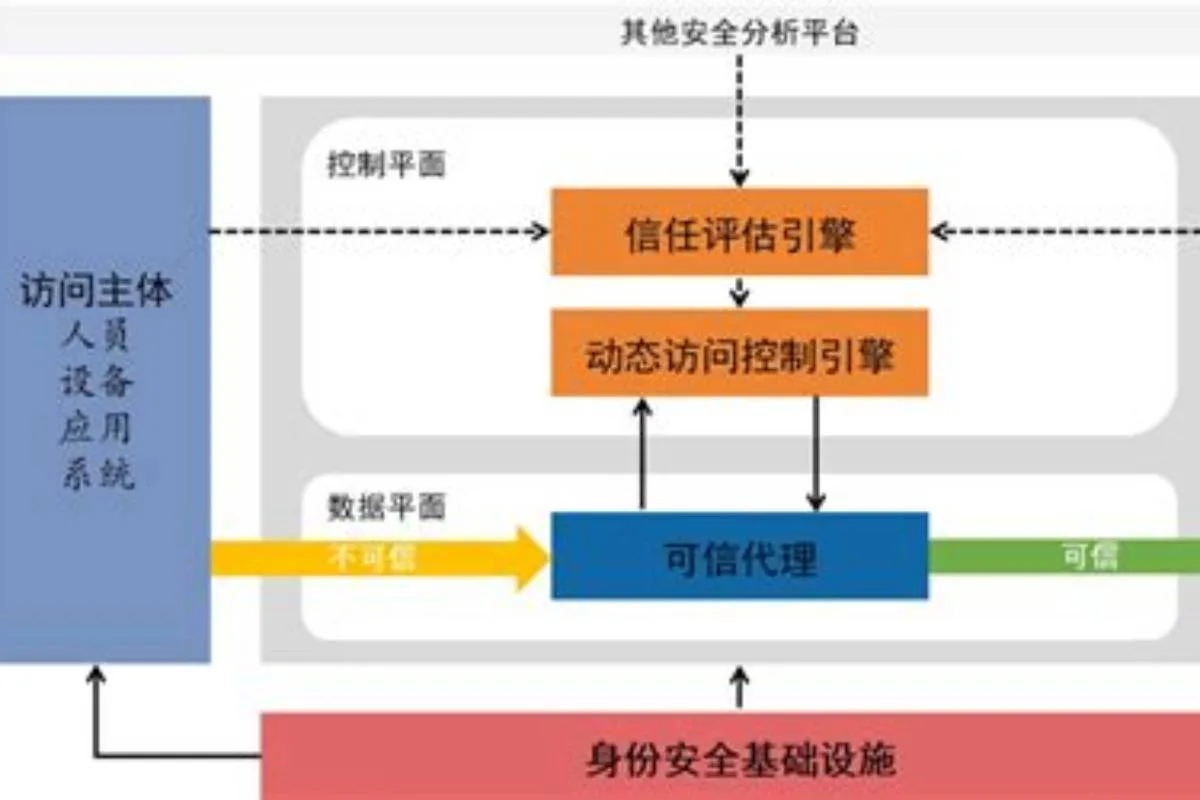
传统安全模型依赖防火墙和VPN构建边界,一旦边界被突破,内部网络便毫无防御。开云安全模块遵循零信任原则,默认不信任任何网络流量,通过身份认证、权限管理、审计日志和安全组策略实现端到端防护。平台内置统一身份认证服务,支持SSO、MFA和RBAC,所有API调用均需携带有效凭证。
开云还提供安全态势感知面板,实时展示威胁事件、漏洞风险和配置漂移。例如,某物流企业通过开云安全中心发现一个未授权的API访问尝试,系统自动阻断并触发告警,同时生成详细审计报告,满足监管要求。此外,开云安全模块与计算、网络模块联动,当检测到异常行为时,可自动隔离受影响的工作负载,防止横向移动。
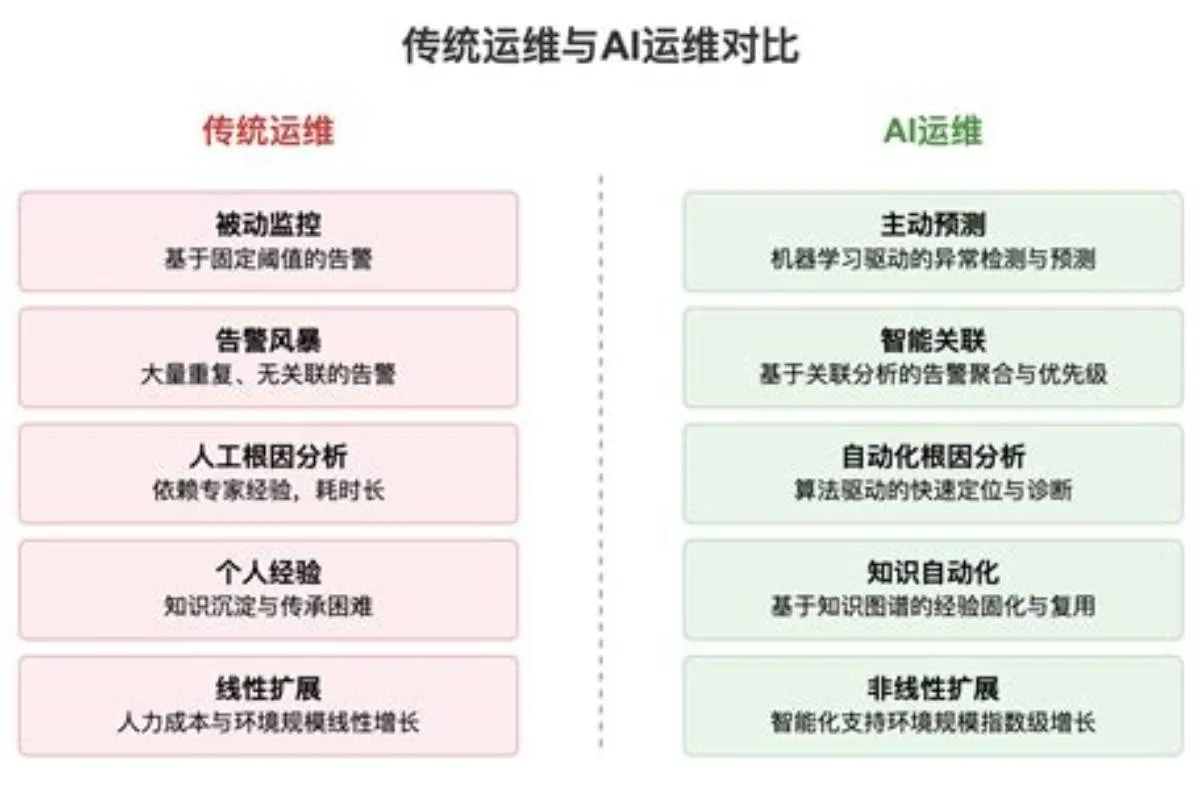
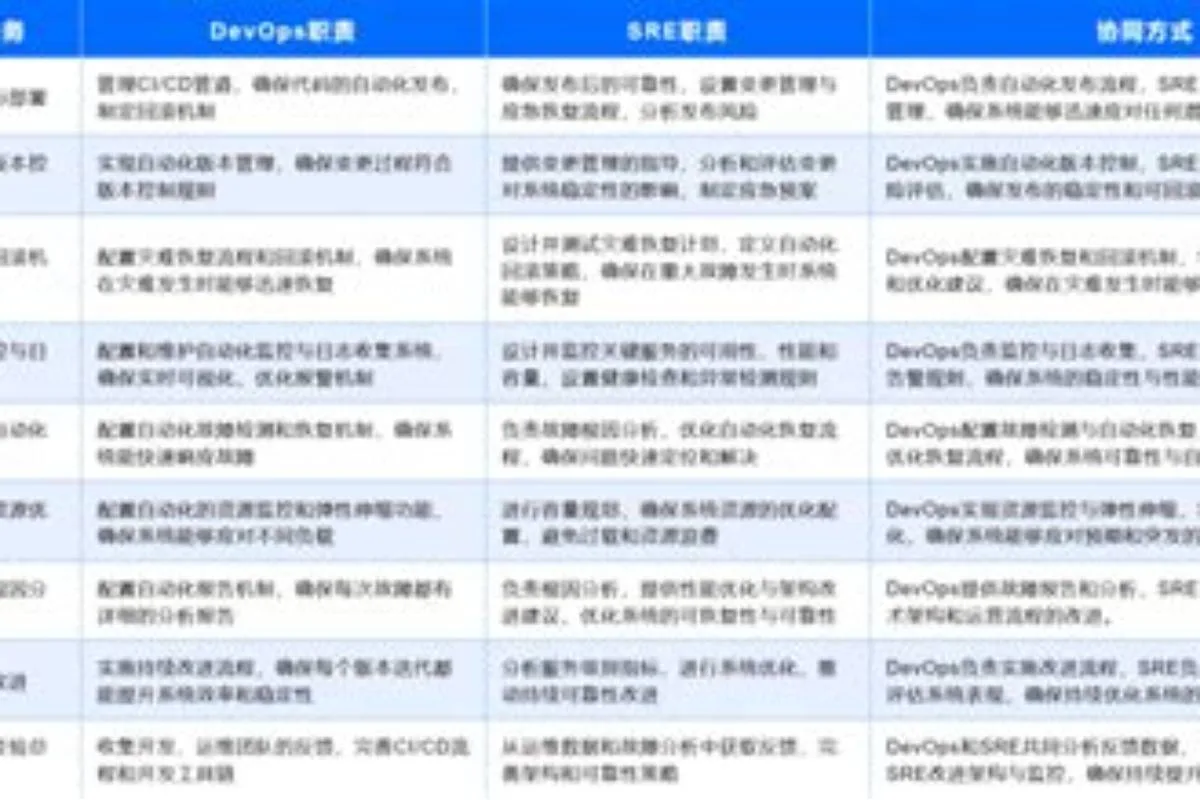
开云与传统IT架构的差异不仅体现在技术层面,更体现在运维模式和团队协作方式上。传统架构中,计算、存储、网络、安全分别由不同团队管理,变更需要跨部门协调,效率低下。开云通过统一管理面和API,让基础设施以代码方式定义,运维人员可以通过Terraform、Ansible等工具进行自动化部署和配置管理。
这种变化带来的直接收益是:新环境搭建从数周缩短到数小时,故障恢复从人工介入变为自动编排。同时,开云提供细粒度的成本分析和资源使用报告,帮助IT决策者优化预算分配。某制造企业的IT负责人表示,采用开云后,运维团队从被动响应转为主动优化,人员精力更多投入到业务创新中。
对于初次接触开云的IT决策者,建议采用“小步快跑”策略。首先选择非核心业务进行概念验证(PoC),例如将开发测试环境迁移到开云,验证基本功能与性能。其次,利用开云提供的迁移工具,将部分无状态应用平滑迁移,积累经验。最后,逐步扩大范围,将核心业务纳入云原生架构。
开云提供完善的文档、API参考和在线实验室,帮助团队快速上手。同时,开云学院提供体系化培训课程,覆盖架构设计、运维管理和安全合规,帮助传统IT团队完成技能转型。通过这种方式,企业可以在控制风险的前提下,逐步享受云原生带来的敏捷性和成本优势。
本文面向初次接触开云平台的IT决策者,解析其整体架构、核心模块(计算、存储、网络、安全)及与传统IT架构的差异,帮助快速建立认知框架。
2026-10-31
本文对比开云自研容器平台与主流开源Kubernetes方案在运维效率、资源利用率和安全隔离上的差异,结合某零售企业迁移实例,为企业容器平台选型提供参考。
2026-10-07
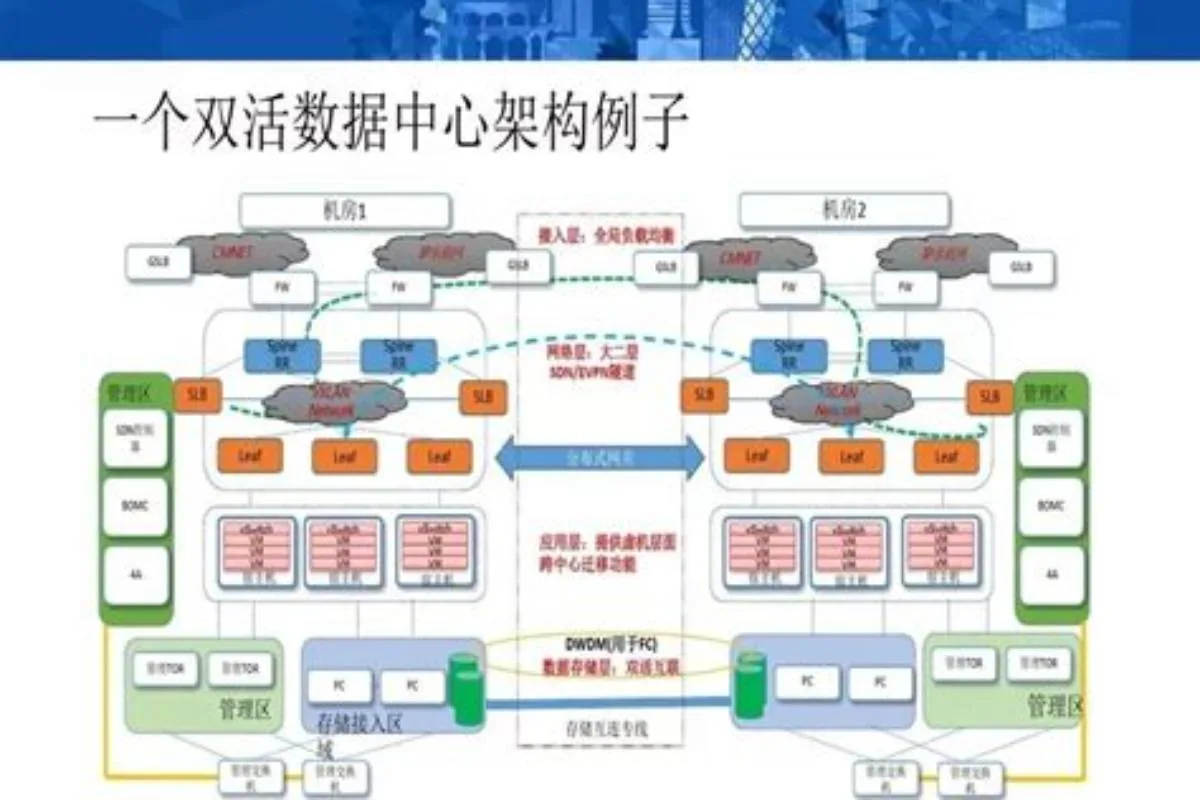
本文深入解析开云同城双活架构在金融行业高可用场景中的设计思路、切换演练流程及RTO/RPO指标,并结合监管合规要求,提供一套可落地的容灾方案参考。
2026-10-03
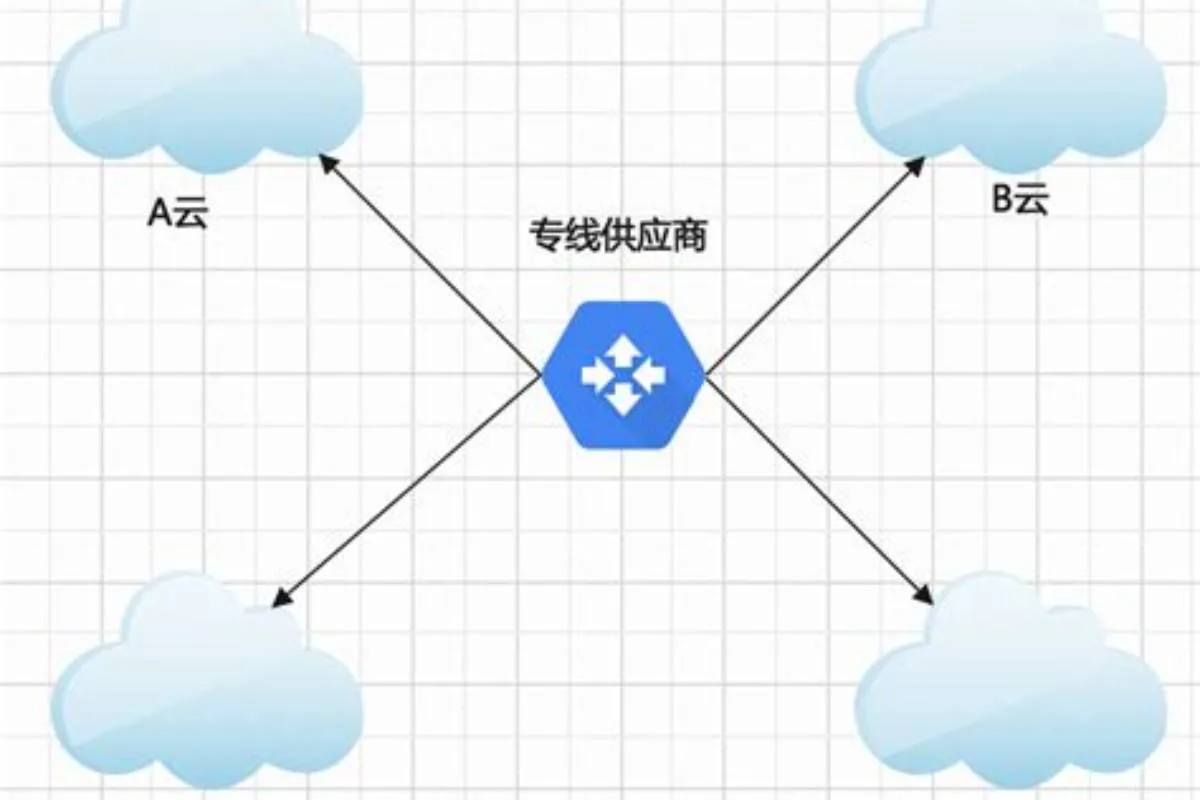
本文聚焦开云混合云管理平台如何统一纳管AWS、Azure及私有云资源,通过统一控制台、策略驱动编排与智能成本分析,降低运维复杂度并提升调度灵活性,并以金服行业实践为例展示落地效果。
2026-10-01
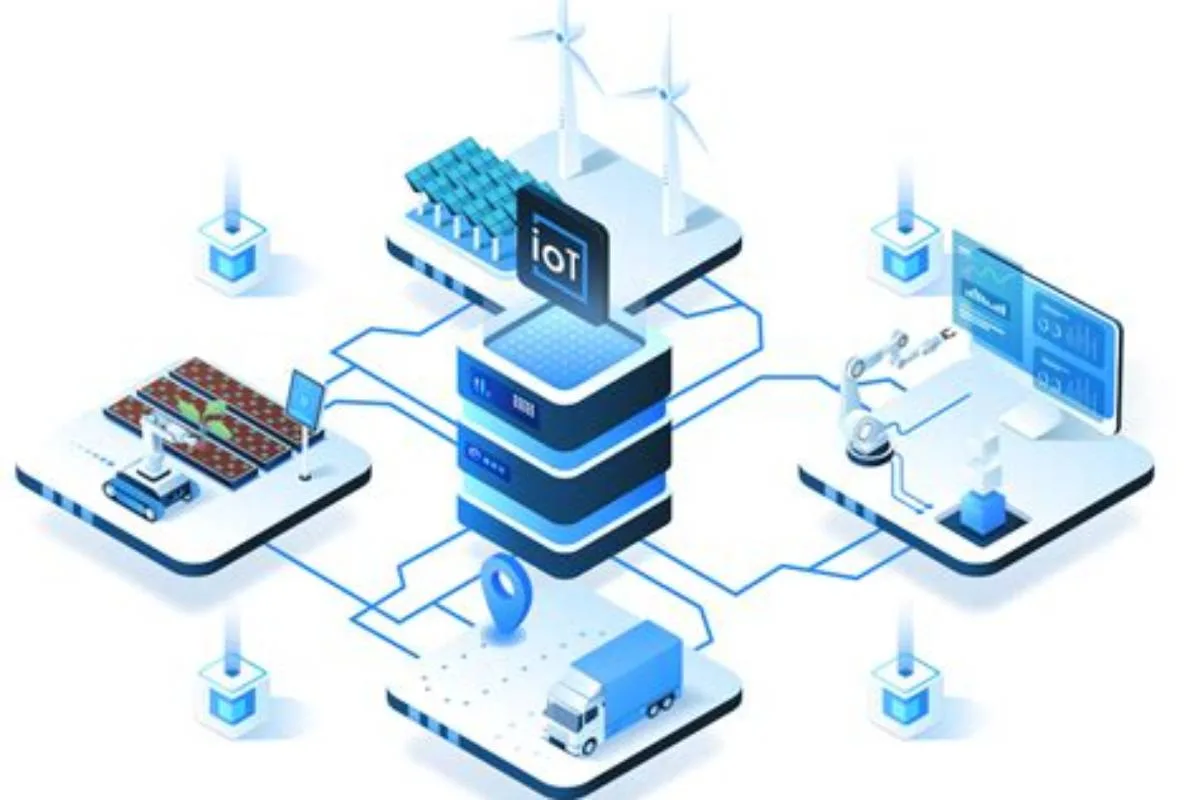
以能源行业IoT场景为例,解析开云边缘计算节点与云端协同的架构设计,展示本地预处理、边缘智能与断网可用性如何降低带宽压力并提升现场响应效率。
2026-09-29
本文以某汽车零部件制造企业的实时质量监控需求为背景,详细展示开云DataFlow在数据接入、流式计算与可视化分析中的完整落地流程,重点解析其低延迟特性与易用性设计,为制造业IT团队提供可参考的实时数据管道搭建指南。
2026-09-19
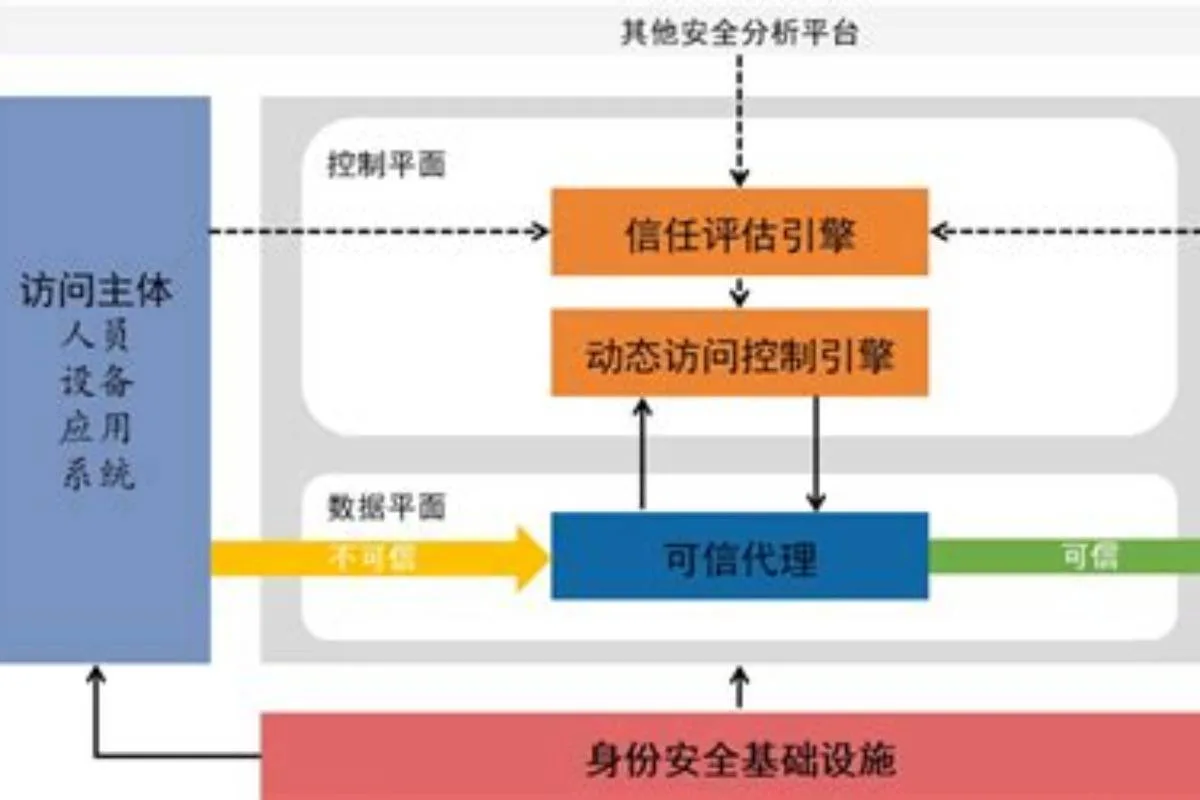
本文深入解析开云安全产品组合中的零信任实现路径,涵盖身份认证、微隔离、安全审计等核心模块,并结合等保三级与GDPR合规要求,给出具体的部署策略与实践要点,为企业构建纵深防御体系提供参考。
2026-09-01
从AI开发者视角,对比开云智能算力平台的开箱即用模型服务与自建训练集群在成本、效率和团队上手难度上的差异,结合无人驾驶研发团队的实际经历,揭示训练周期缩短一半的关键原因。
2026-08-17
开云发布2026年云原生技术白皮书,解读Serverless、AIOps与大模型原生基础设施等十大趋势,为技术决策者提供未来应用开发的路线图参考。
2026-08-15
针对传统IT团队云转型难题,本文详解开云学院课程体系、认证路径与团队能力评估方法,为CTO提供可落地的人才培养计划。