开云弹性计算服务(ECS)
深入解析开云弹性计算服务(ECS)的核心能力、适用场景与计费策略,帮助技术决策者与运维团队快速评估并落地云端计算资源。
开云容器引擎(KCE)是基于Kubernetes的企业级容器管理平台,提供多集群统一管理、智能自动伸缩、细粒度安全策略与一体化DevOps能力,帮助技术团队在微服务、CI/CD和混合云场景中高效交付。
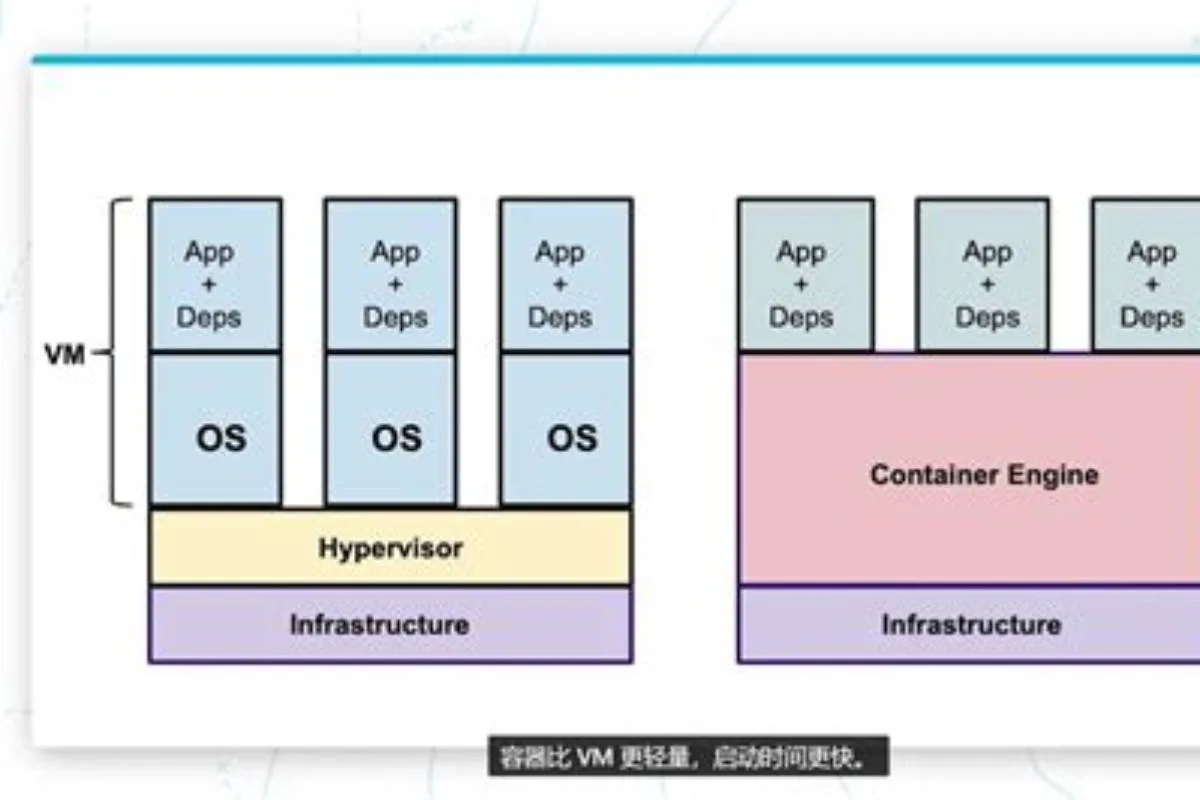
开云容器引擎(KCE)是开云数字服务平台面向云原生架构推出的核心产品之一,它并非简单的Kubernetes托管服务,而是一个深度整合了多集群管理、智能运维和安全治理的完整容器平台。对于正在从传统虚拟机架构向微服务转型的团队而言,KCE提供了开箱即用的Kubernetes环境,免去繁琐的集群搭建和维护工作。
KCE的定位非常明确:它面向的是那些需要在大规模、多环境、高合规要求下运行容器的企业。不同于社区版Kubernetes仅提供基础调度能力,KCE在兼容上游API的同时,增加了企业级特性,比如多集群联邦管理、基于策略的自动伸缩和内置的审计日志。产品团队从设计之初就考虑了国内企业常见的混合部署需求,因此KCE既能运行在开云的公有云IaaS之上,也支持通过KCE On-Premise部署到客户自有数据中心,甚至可以将两者纳入同一管理平面,实现真正的混合云统一调度。
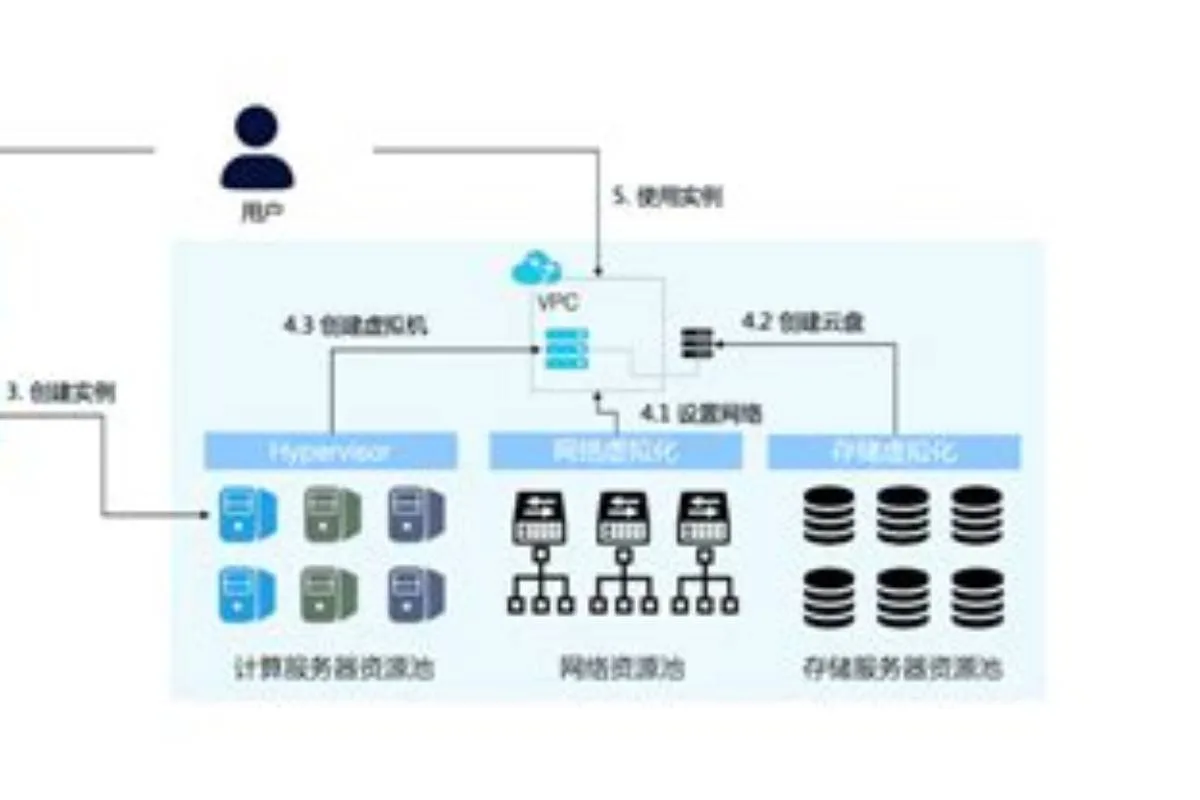
在开云的产品矩阵中,KCE与弹性计算服务(ECS)、混合云管理平台(HCM)等产品协同工作。ECS为KCE提供计算资源池,而HCM则负责跨云资源的统一治理。这种组合使得KCE不仅仅是一个技术孤岛,而是开云整体数字化解决方案中的关键一环。对于技术决策者来说,选择KCE意味着获得一个既有技术深度、又能无缝融入现有IT治理体系的容器管理方案。
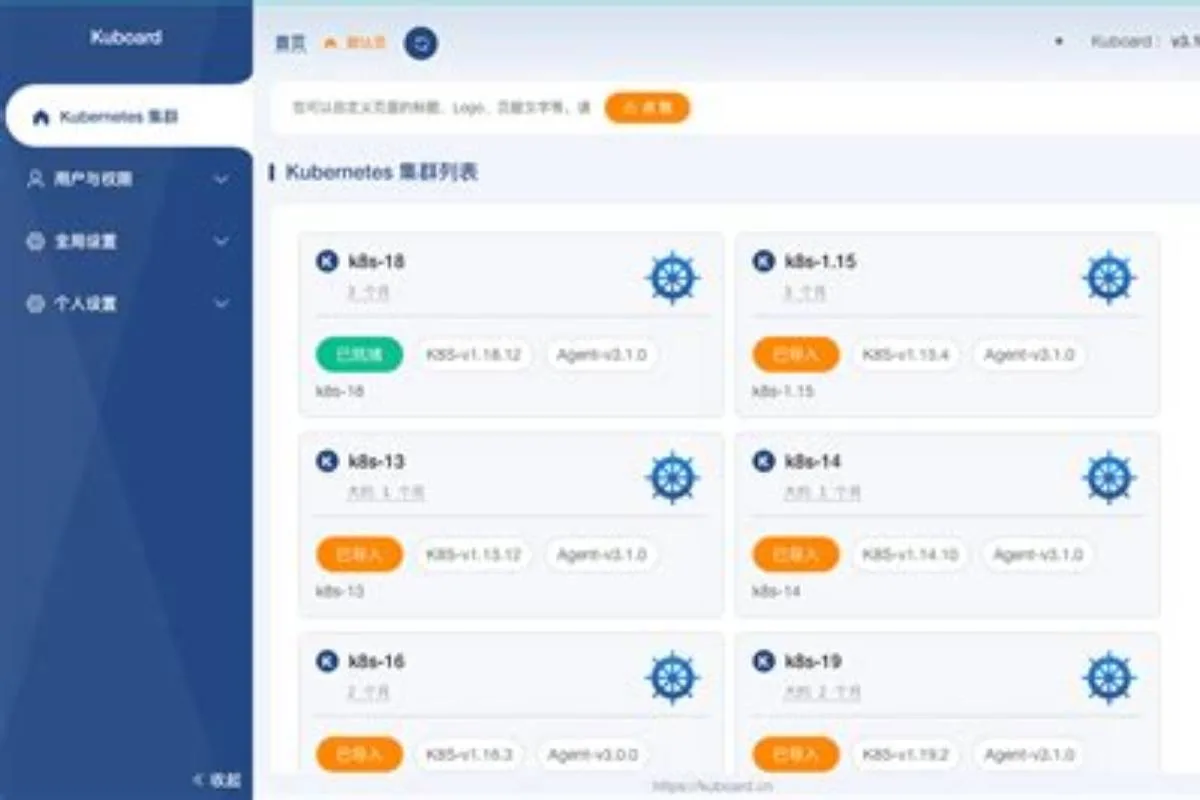
KCE最突出的能力之一就是多集群管理。在实际生产环境中,企业往往因为部门隔离、地域容灾或业务线差异而运行多个Kubernetes集群。KCE提供了一个统一控制面板,支持在一个界面下同时查看所有集群的运行状态、节点资源、应用部署情况,并可以一键完成集群的创建、升级和删除操作。借助开云自研的集群联邦模块,KCE还能实现跨集群的应用分发和服务发现,让同一套配置可以同步到不同环境,大幅减少运维的重复劳动。
自动伸缩功能是KCE的另一大亮点,它并非简单的HPA(水平Pod自动伸缩)配置。KCE在原生HPA基础上引入了多维度的伸缩策略,既可以基于CPU、内存等常规指标,也能结合自定义业务指标比如请求响应时间或队列深度进行伸缩。更关键的是,KCE支持预测式伸缩,它能够通过分析历史监控数据,预测未来数小时内的负载趋势,从而提前扩容,避免因弹性跟不上流量洪峰而造成的服务不可用。这种能力对于电商促销、在线教育高峰期等业务场景尤为实用。
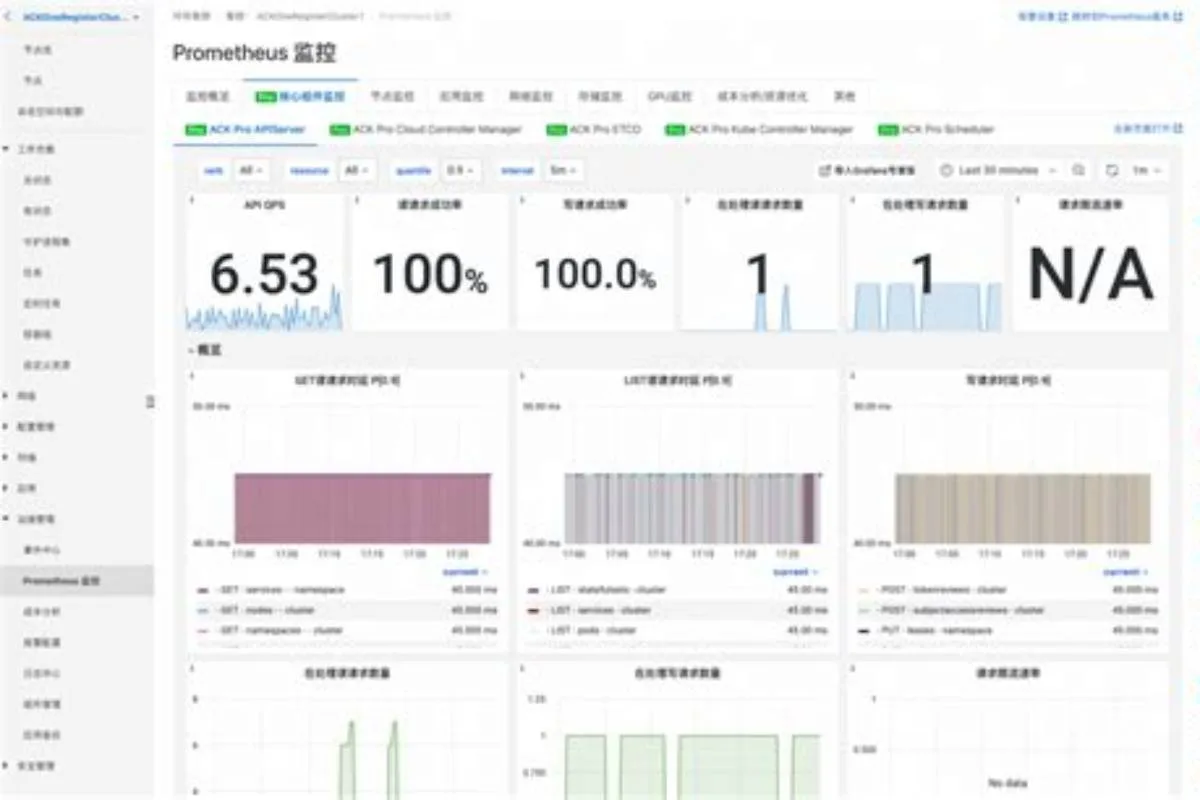
对于运行在线业务的团队,KCE还提供了容器组的原地升级和优雅停机能力,确保在应用发布或扩缩容时,流量切换与实例生命周期管理能平滑衔接。配合负载均衡和Service Mesh组件,KCE能够构建出健壮的服务通信网络。在实际使用中,运维工程师可以通过KCE的拓扑视图直观看到业务调用链路的健康度,一旦某个服务出现异常,系统会自动触发隔离和重启策略,将影响范围控制在最小程度。
容器环境的安全性往往是企业采纳Kubernetes时最大的顾虑之一。KCE将安全内建到平台每个层级。从镜像层面,KCE集成了镜像扫描服务,在推送和拉取镜像时自动检查已知漏洞,并可以配置阻断策略,阻止含有高危漏洞的镜像部署到生产环境。同时KCE支持对镜像进行签名验证,确保运行时的镜像是经过授权和完整性校验的,杜绝来自不可信来源的代码。
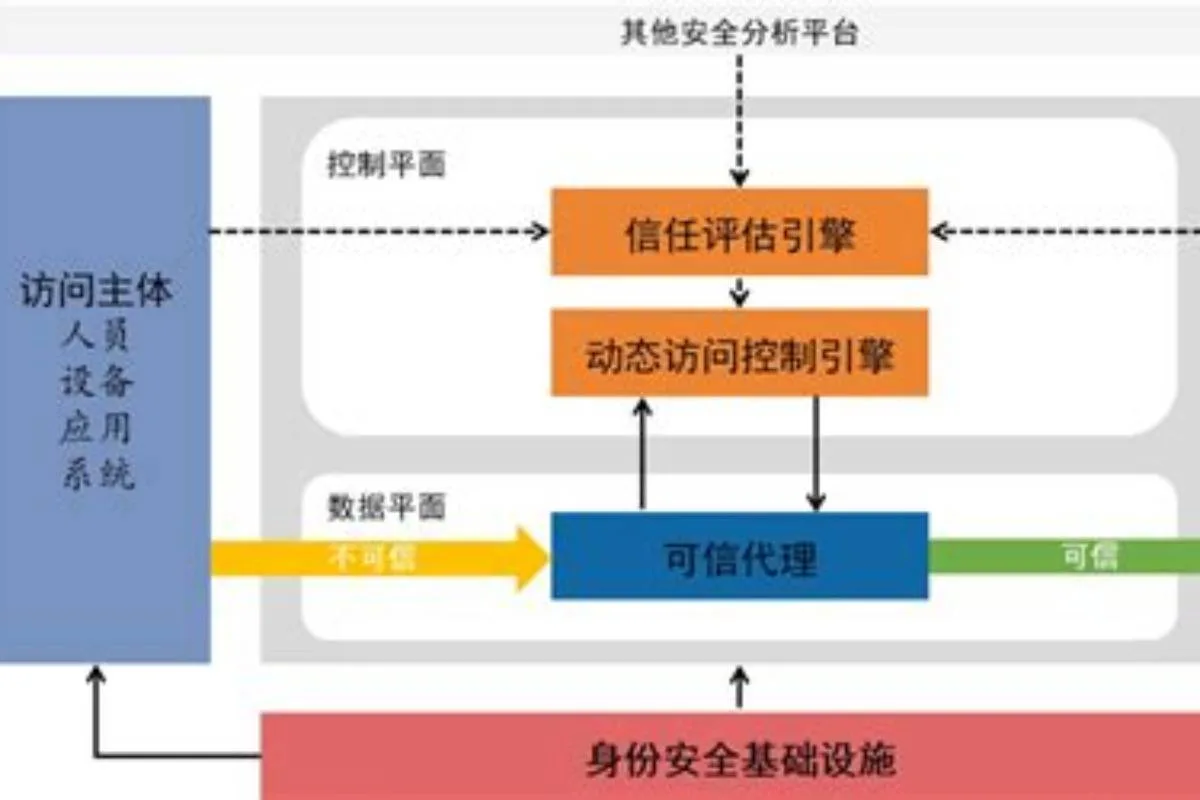
在运行时安全方面,KCE提供细粒度的RBAC权限控制,管理员可以基于角色或命名空间定义访问策略,并支持与企业的LDAP或SSO系统对接,实现统一身份管理。更进一步,KCE的内置网络策略模块支持以零信任模型为基础,默认拒绝所有非显式允许的Pod间通信,管理员只需通过图形化界面配置微服务之间的访问规则,即可建立东西向流量的微隔离。这种能力配合开云零信任安全套件,可以将远端办公、多云接入等场景的安全边界延伸至应用层。
合规审计也是KCE重点投入的方向。平台完整记录了所有控制台操作和API调用的日志,并与开云的安全审计系统联动,可以输出符合等保2.0要求的报表。对于金融、政务等特定行业,KCE还提供了加密计算沙箱选项,使得敏感数据在运行过程中也能保持加密态。通过这些设计和功能,KCE为那些对安全验证有高要求的团队,提供了可解释、可追溯的合规基线。
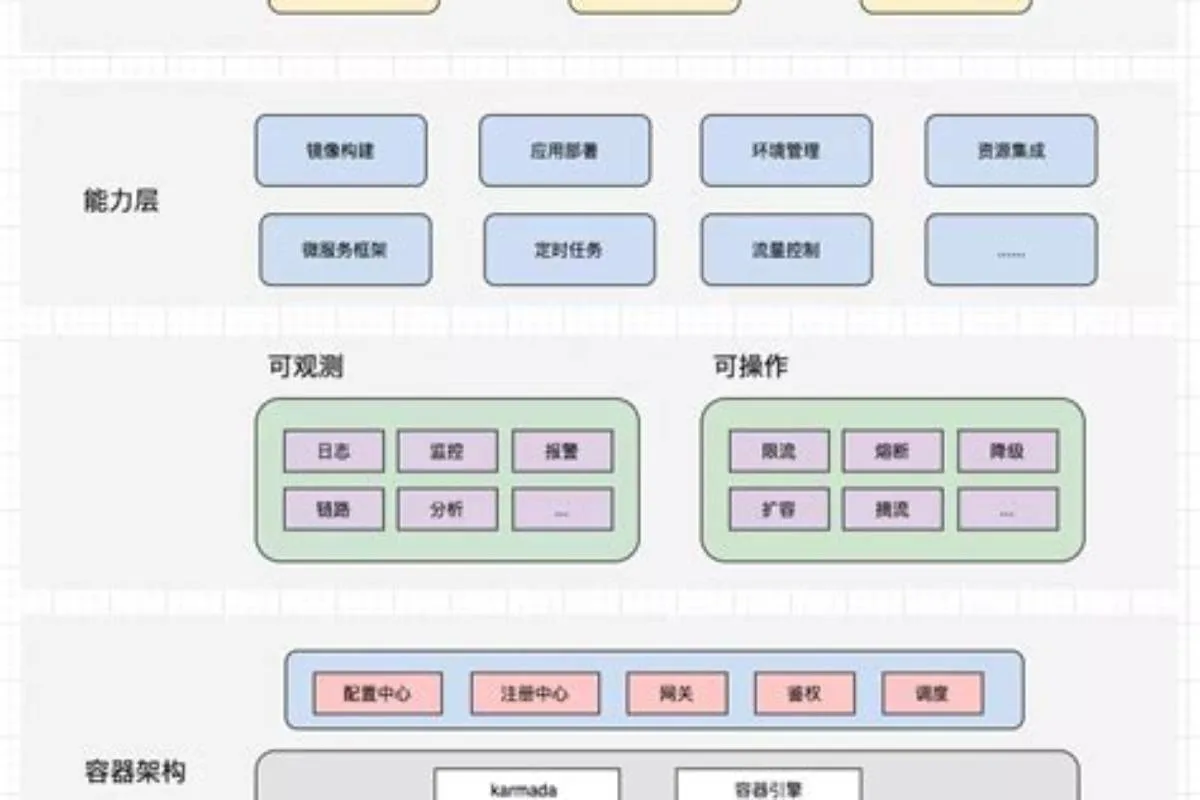
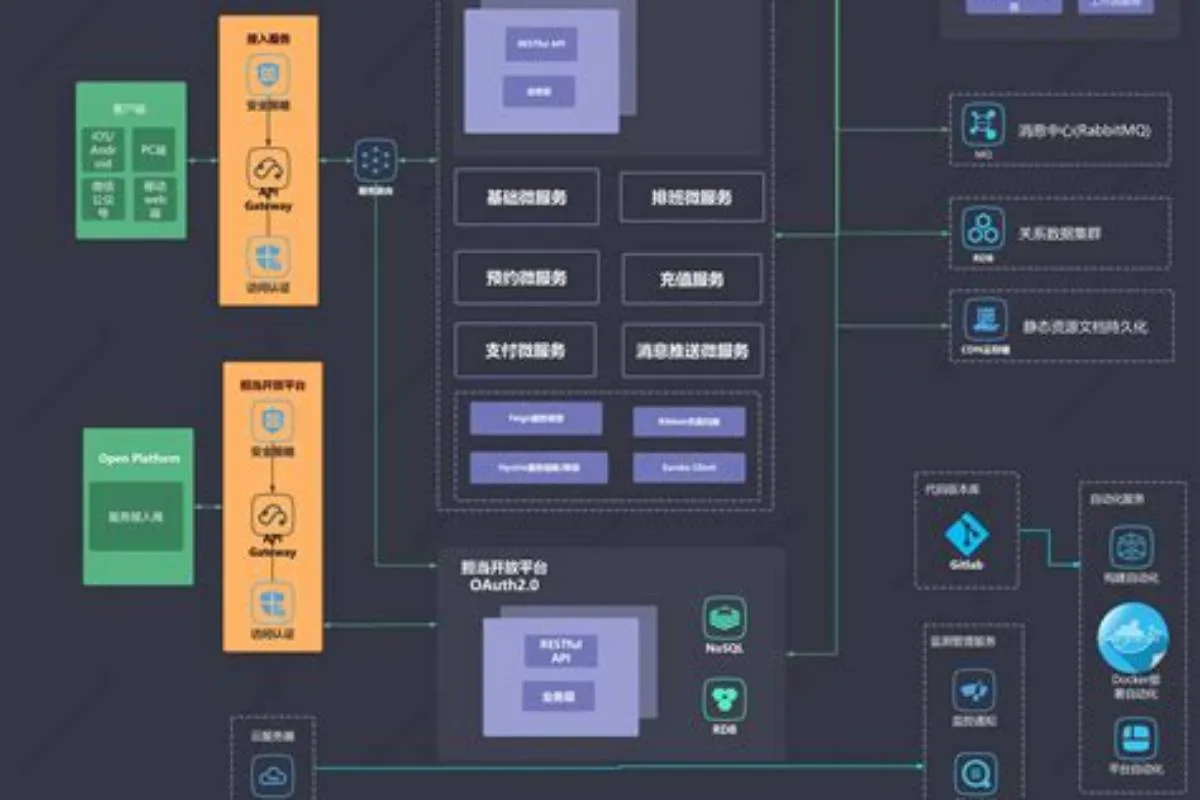
KCE在微服务架构场景中提供了近乎完整的支撑。无论是传统的Spring Cloud套件还是新兴的Service Mesh方案(如Istio),KCE都能无缝集成。平台内置的服务注册发现与配置中心,让开发人员无需过多关注底层基础设施。某大型互联网公司的核心交易系统在迁移到KCE后,借助其多集群管理和智能伸缩能力,将原本分散在多个可用区的服务进行统一编排,大促期间系统弹性扩容效率提升近一倍,资源成本下降了约35%。
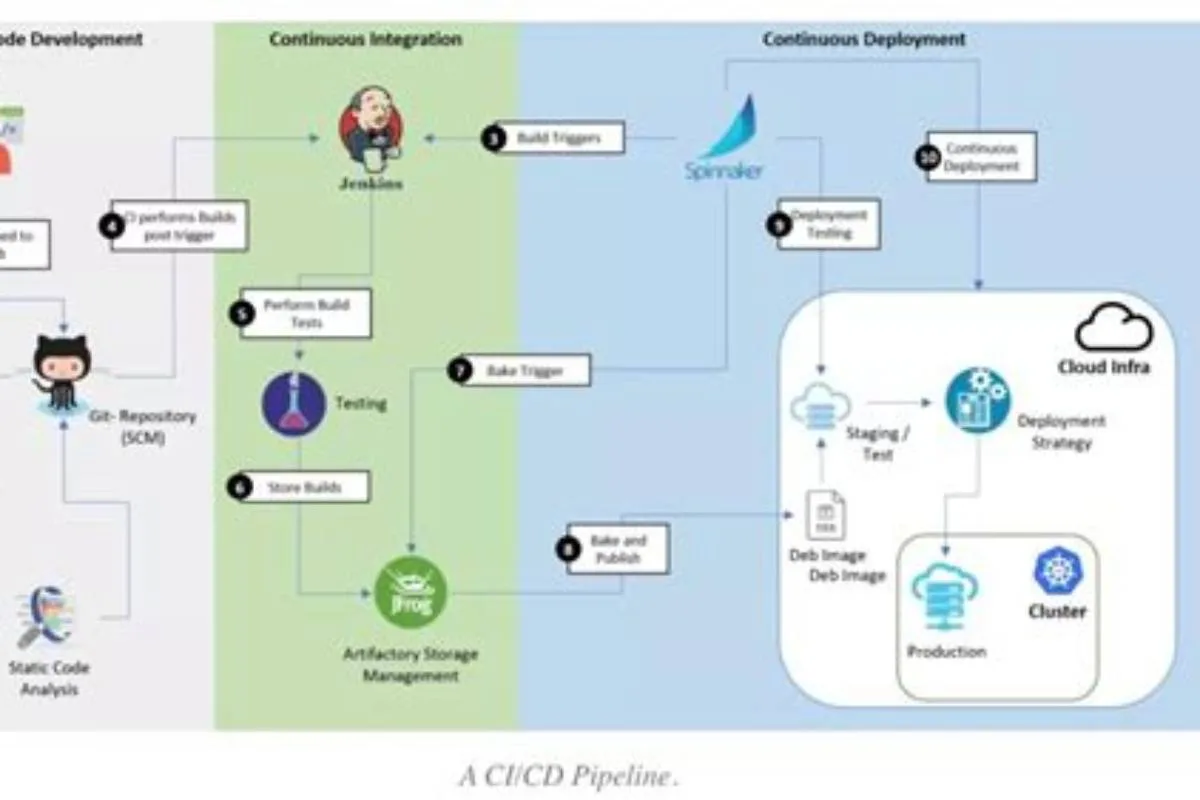
在CI/CD流水线方面,KCE与开云自家的DevOps工具链深度集成,支持与Jenkins、GitLab CI等主流工具对接。团队可以设置自动触发条件,代码提交后自动完成构建、测试和灰度发布。KCE原生支持金丝雀发布和蓝绿部署策略,运维人员可以在控制台上直接配置流量权重,实时观察新版本运行指标,再决定是否全量切换。某在线教育企业使用KCE结合GitLab CI实现了每天超过50次的生产发布,同时保持99.99%以上的可用性,彻底告别了以往按周发布和深夜上线的手动流程。
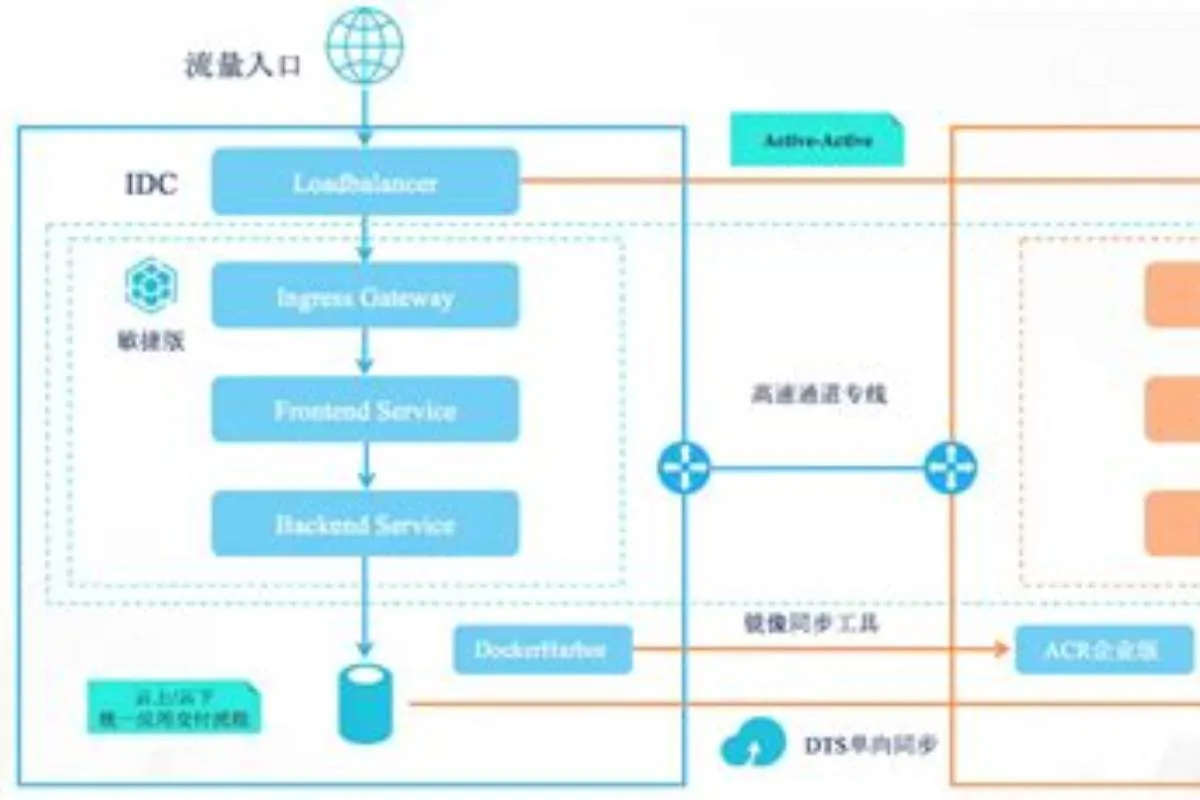
混合部署是KCE发挥价值的另一重要领域。针对许多企业同时使用私有云和公有云资源的情况,KCE的分布式部署模式允许跨云域组建统一集群。例如,企业可以将Web前端服务运行在公有云以应对弹性流量,而将核心数据库和分析任务保留在私有云环境,通过KCE的智能路由将不同请求调度到最合适的节点。这种场景下的网络互通与数据安全由KCE的加密隧道和统一策略管理保障。开云已帮助多家制造业客户在数据不出厂区的前提下,利用公有云算力分担季节性算力需求,既满足了合规,又节省了硬件投资。
对于平台工程团队和IT运维负责人而言,KCE的核心价值在于降低了Kubernetes的运维复杂度。平台自动完成版本升级、安全补丁和节点故障自愈,团队不再需要专门维护一套Kubernetes专家班底。KCE的控制器能够在节点故障后自动重调度Pod,同时提供跨可用区的容灾策略,保证业务连续性。而这些能力都通过友好的控制台和API开放,既适合初学者快速上手,也能满足资深工程师的精细控制需求。
成本方面,KCE采用按需付费模式,用户只需为实际消耗的计算和存储资源付费,没有额外的平台许可费用。同时KCE提供的资源利用率分析仪表盘能够帮助团队识别浪费资源,结合自动缩容策略,实现成本优化。开云云计算资源的价格具有一定竞争力,加上托管的控制平面免费,很多中型企业评估后觉得整体拥有成本低于自建Kubernetes集群。
最后,KCE的开源生态兼容性也是一个重要加分项。平台完全兼容Kubernetes原生API,用户无需修改应用代码或YAML配置即可平滑迁移现有工作负载。同时开云提供了完善的文档、最佳实践指南和技术支持服务,包括5x10小时的企业级支持计划。对于想要快速进入云原生领域的团队,KCE提供了一条低门槛、高可控的实现路径。无论面对微服务改造、DevOps转型还是混合云战略,KCE都能成为可靠的技术基石。
开云容器引擎(KCE)是基于Kubernetes的企业级容器管理平台,提供多集群统一管理、智能自动伸缩、细粒度安全策略与一体化DevOps能力,帮助技术团队在微服务、CI/CD和混合云场景中高效交付。
深入解析开云弹性计算服务(ECS)的核心能力、适用场景与计费策略,帮助技术决策者与运维团队快速评估并落地云端计算资源。
开云DataFlow实时数据平台深度解析:从Kafka兼容接入、SQL流计算到可视化仪表盘,覆盖实时风控、运维监控与用户行为分析等核心场景,为企业提供低延迟、高可用的流数据处理能力。
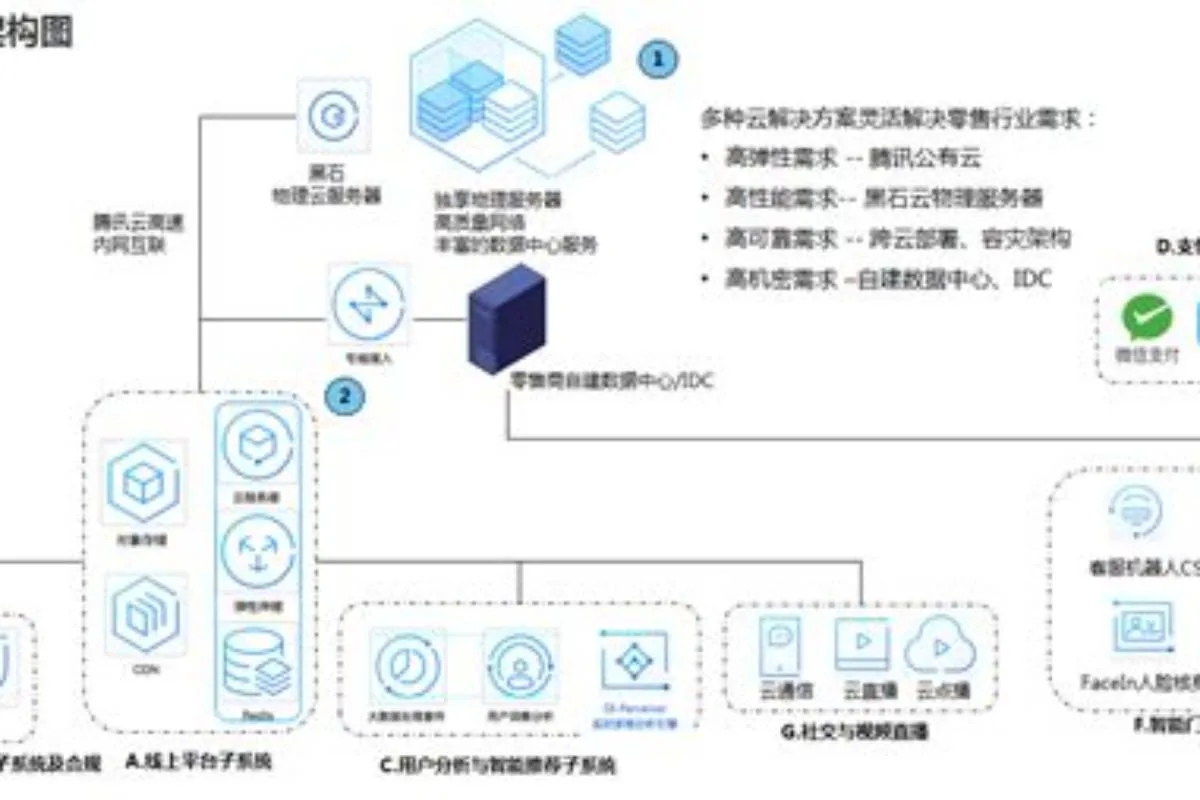
开云混合云管理平台(HCM)提供跨云资源统一编排、成本分析与策略治理能力,帮助企业实现多云与混合云环境的集中管控、调度优化与合规落地。
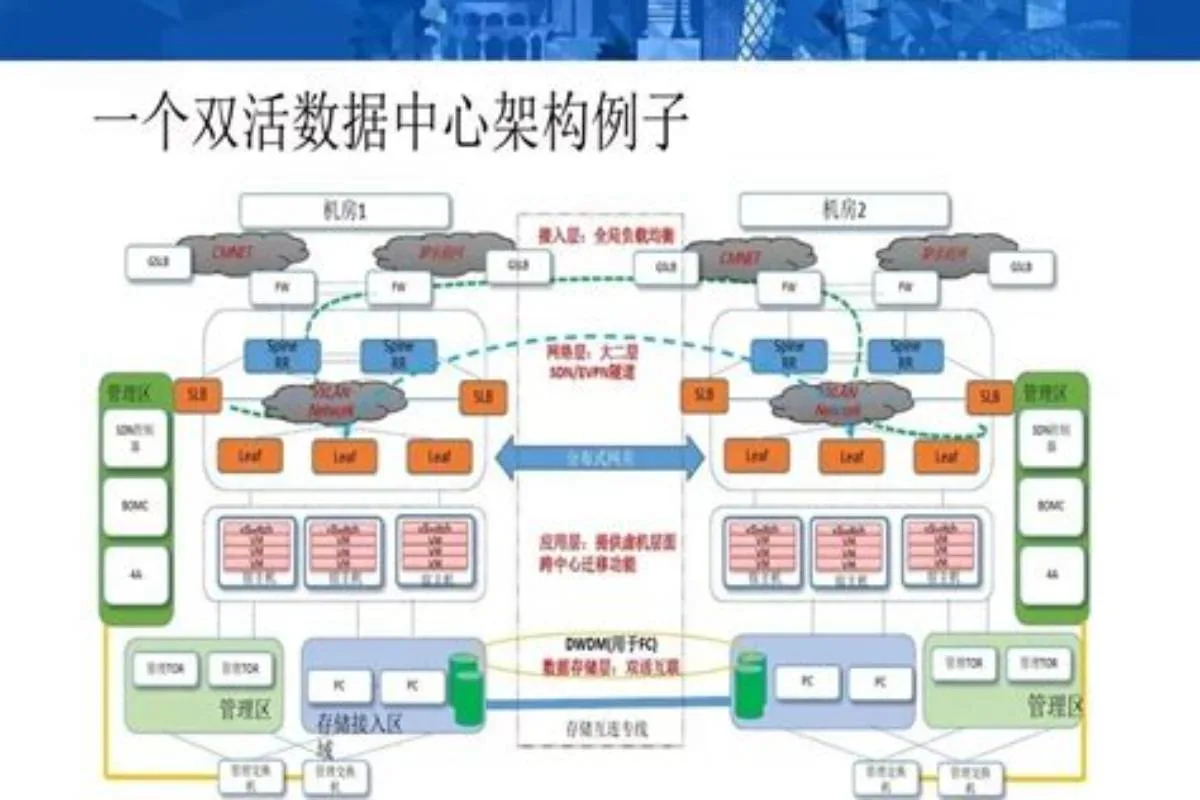
开云同城双活容灾服务面向金融、政务等关键业务系统,提供数据同步、故障切换与演练编排能力,实现同城双活高可用架构,保障业务连续性与数据零丢失。
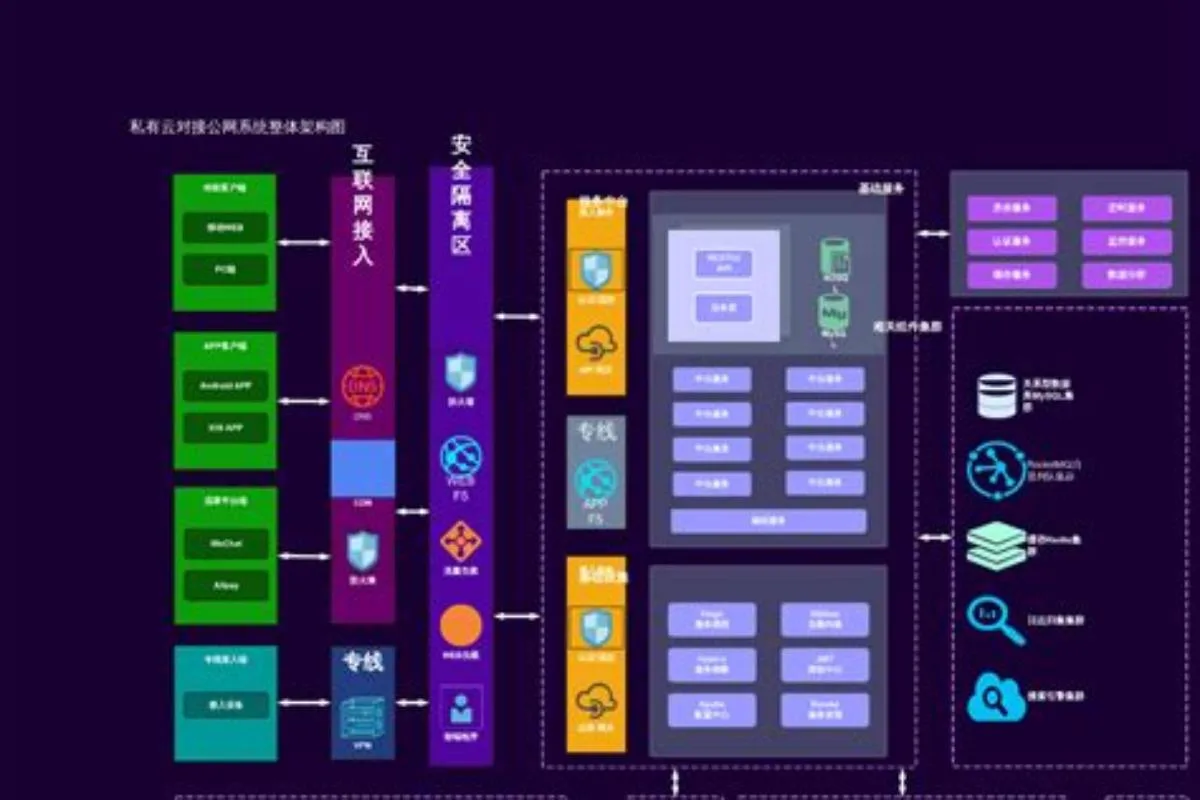
开云智能计算平台(AICP)是一站式AI开发平台,内置主流深度学习框架、模型仓库和GPU资源池,提供Notebook、AutoML和模型部署功能,助力企业加速AI落地。
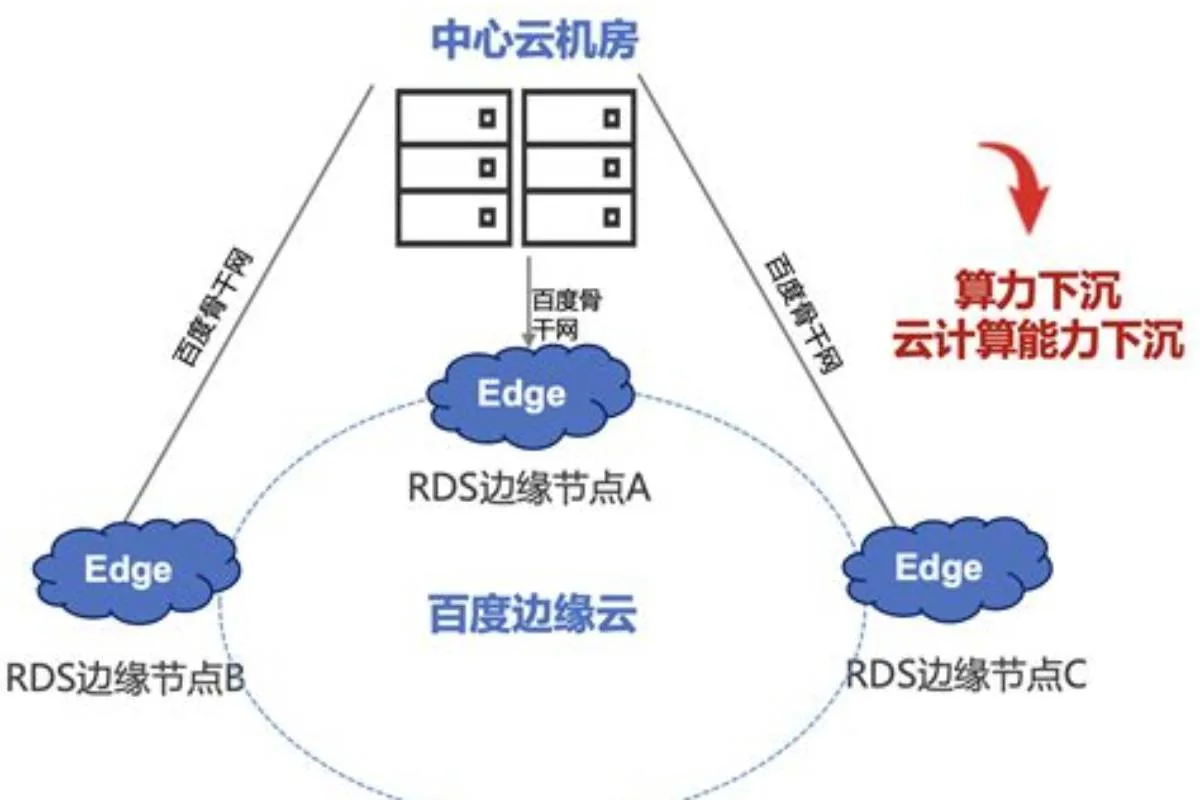
开云边缘计算系统(IECS)是面向工业与物联网场景的软硬一体化解决方案,涵盖边缘节点硬件适配、轻量容器运行时、云端统一管理及工业协议解析,支持数据本地预处理与低延迟响应,助力企业构建分布式智能边缘网络。
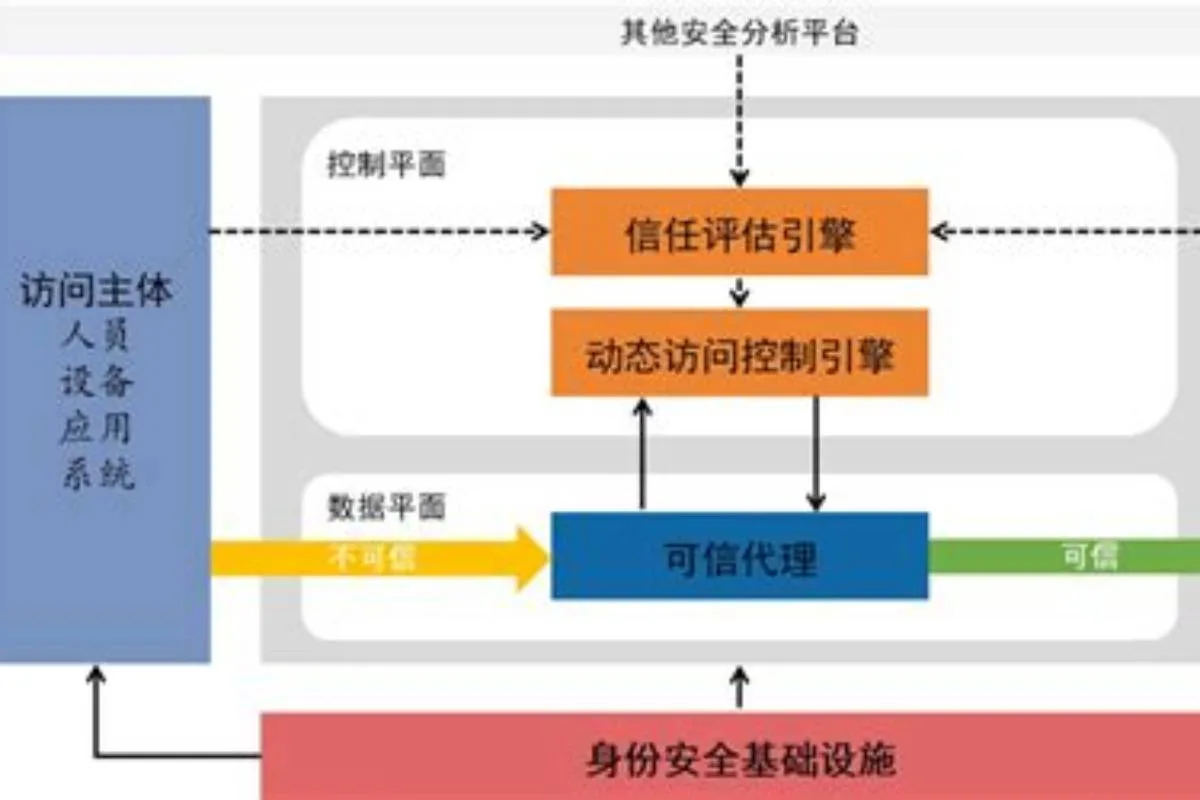
开云零信任安全套件整合统一身份认证、终端安全检测与微隔离能力,为远程办公与多云环境提供持续验证、动态授权和等保合规报表,帮助企业构建以身份为中心的新一代安全边界。
开云学院是面向企业IT团队的一站式在线学习与认证平台,覆盖云计算、容器、大数据等核心课程,提供仿真实验环境和职业认证考试,支持团队学习管理与技能评估。